Новый вирус заражает автомобильные мультимедийные центры на Android, оставаясь незамеченным водителем
Даже если вы осторожный водитель — не кликаете по подозрительным ссылкам, не подключаете чужие флешки и не ставите пиратские приложения — мультимедийная система вашего автомобиля может оказаться частью преступной сети в интернете. Аналитики Kaspersky описали кампанию вредоносного ПО, специально разработанного для заражения автомобильных мультимедийных центров под управлением Android. Злоумышленники использовали механизм обновления самой системы — ту самую функцию, которая предназначена для поддержания безопасности устройства. После установки вредоносная программа работала в фоновом режиме без видимого значка и без уведомлений на экране, после чего могла загружать дополнительные компоненты.
Какие действия выполнял злоумышленник
Эксперты выявили, что вредоносное ПО собирало технические данные об устройстве: модель, разрешение экрана, подключённую Wi‑Fi‑сеть и MAC‑адрес. Код использовался для рекламного мошенничества и, в первую очередь, превращал мультимедийный центр в прокси‑устройство: сетевой трафик посторонних людей стал проходить через интернет‑подключение автомобиля, интегрируя систему в ботнет — сеть устройств, управляемых удалённо.
Атрибуция и последствия
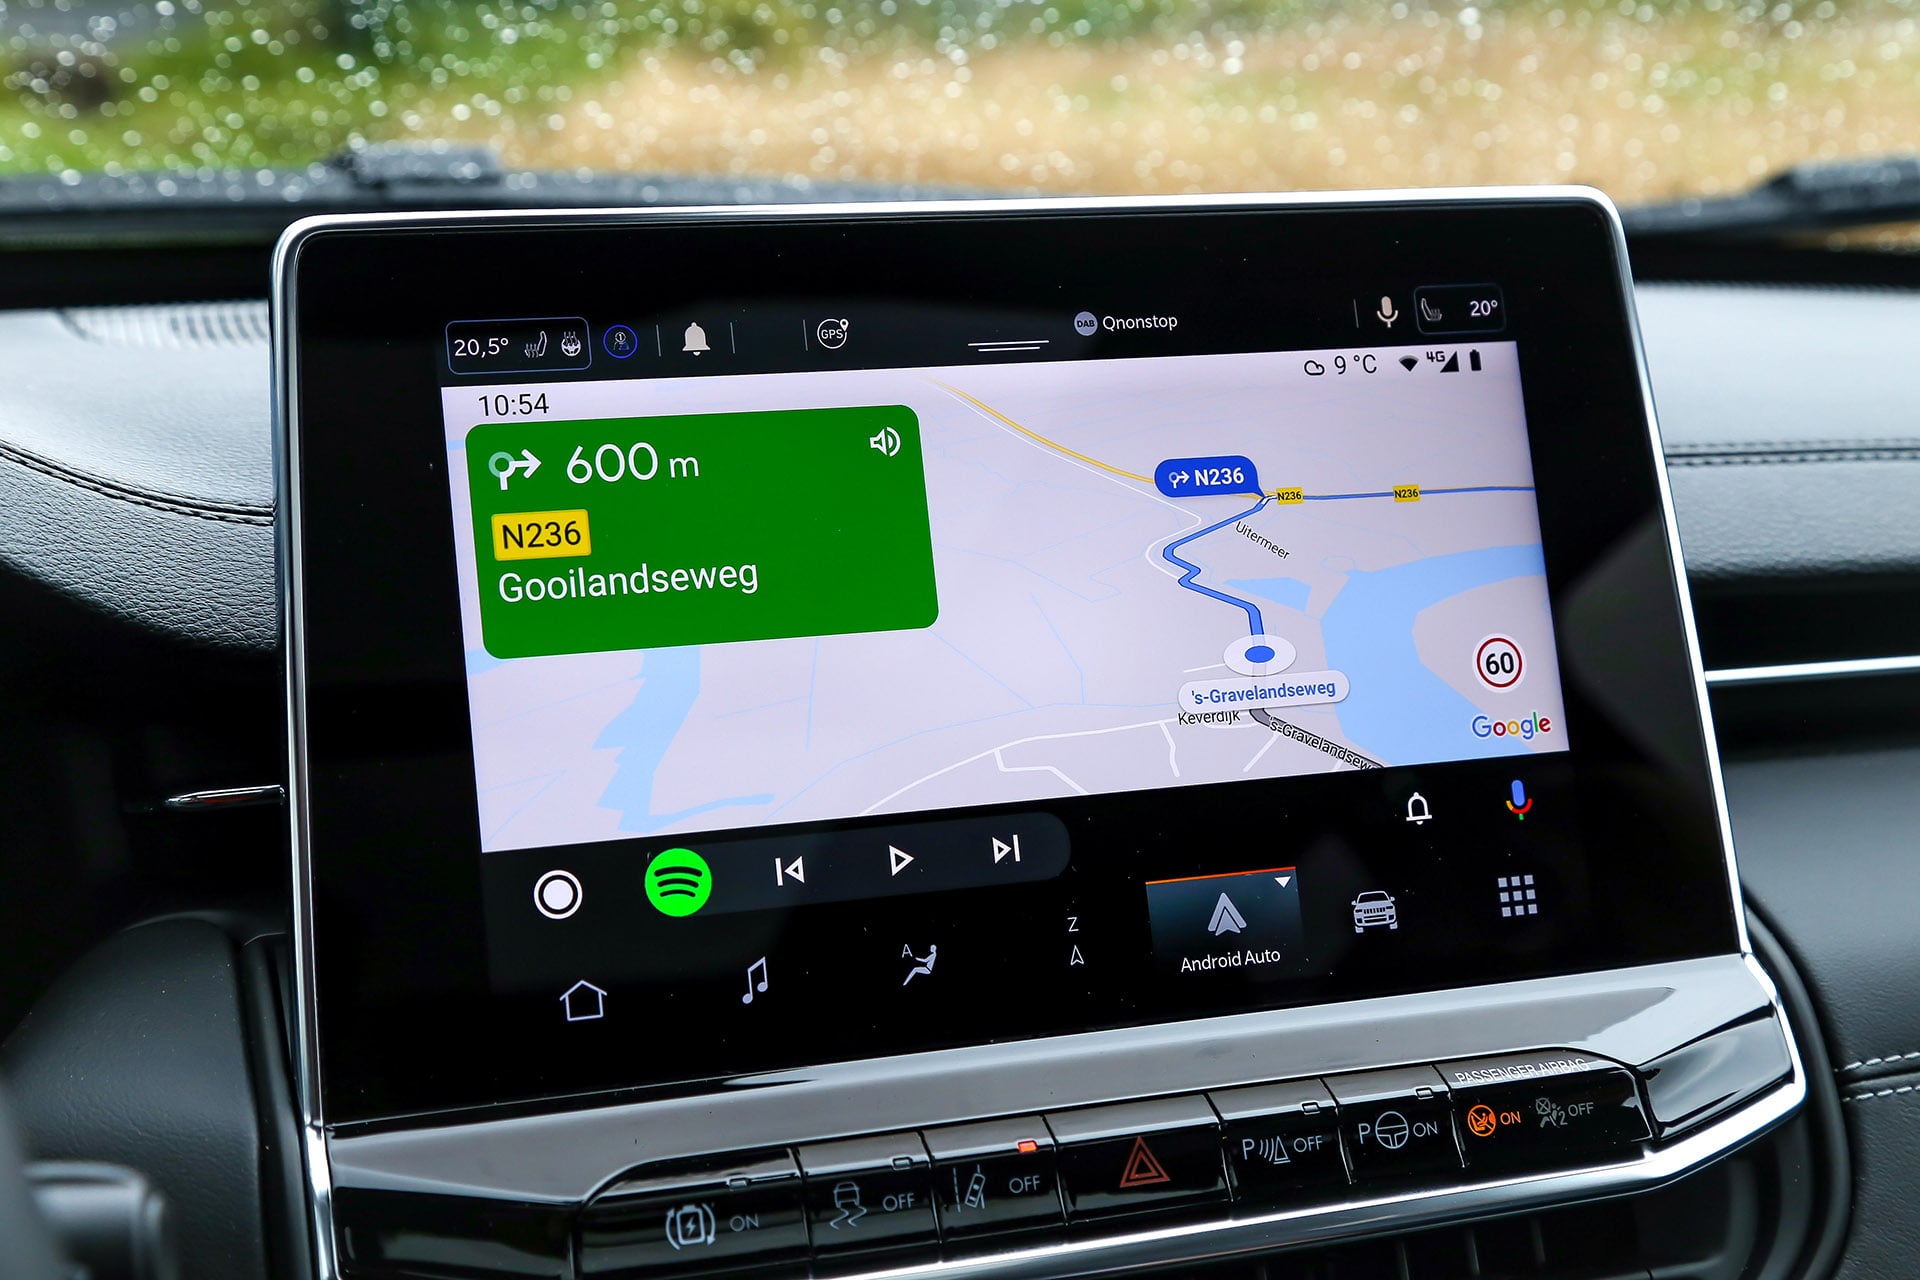
Атака с высокой степенью уверенности приписывается преступной группе MoYu, связанной с ботнетом BadBox, ранее замеченным в атаках на другие Android‑устройства. К счастью, аналитики не нашли доказательств того, что злоумышленники получали контроль над рулевым управлением, тормозами или педалями — целью был мультимедийный центр и его интернет‑соединение, а не критические системы автомобиля. Kaspersky не публиковала перечня затронутых моделей, и наличие Android в мультимедийной системе или использование Android Auto само по себе не означает уязвимость.
Почему это важно для водителей в вашей стране
Заражённые мультимедийные системы использовали программное обеспечение китайской компании DoFun, которая поставляет решения и автопроизводителям, и для устройств, устанавливаемых после покупки автомобиля. Во второй категории в нашей стране сосредоточена большая часть рынка: замена штатной магнитолы на универсальную мультимедийную систему на Android в сервисах и магазинах аксессуаров стала обычной практикой, и у покупателей часто нет гарантии, что производитель ПО будет продолжать выпускать обновления и исправления. Часть таких устройств имеет собственное подключение к сети, в том числе через SIM‑карту, что увеличивает риск. Компания DoFun была уведомлена и заявила, что устранила уязвимость, поэтому обновление системы остаётся ключевой мерой защиты.
Рекомендации водителям
— Установите доступные обновления системы мультимедийного центра как можно скорее.
— Используйте приложения только из официальных источников, избегайте сторонних APK и альтернативных магазинов.
— Уточните у производителя или продавца, предоставляет ли устройство регулярные обновления безопасности.
— Обратитесь в сервис‑центр, если мультимедийная система начала неожиданно показывать рекламу, зависать без причины или потреблять подозрительно много мобильных данных.
Соблюдение этих мер снижает риск того, что ваш автомобиль окажется узлом в ботнете или источником утечки данных.